Delegar la seguridad informática en los servidores de la central es el error más costoso que comete un punto de venta. Si un intruso accede a un router con contraseñas de fábrica, el hardware del local comercial queda expuesto y las ventas se detienen al instante.
Garantizar la ciberseguridad en franquicias exige medidas directas sobre el mostrador comercial. Conviene segmentar la conexión en dos redes virtuales independientes y activar la autenticación en dos factores (2FA) en la facturación. Además, resulta obligatorio notificar incidentes graves en el plazo legal estricto de 72 horas ante la AEPD.
Por qué la ciberseguridad en franquicias es un blanco habitual para los atacantes
Las redes de franquicias atraen ataques informáticos porque conectan decenas de locales a un mismo servidor centralizado. Esta interconexión técnica permite que el fallo de seguridad en una sola tienda comprometa la infraestructura de toda la cadena comercial.
Un delincuente rara vez busca derribar el servidor central mediante un asalto frontal. Resulta más sencillo acceder a través de una tienda pequeña con defensas débiles. Ese punto de venta sirve como puente para alcanzar las bases de datos compartidas de facturación y clientes.
Conviene clarificar la división de tareas operativas. La central supervisa las plataformas corporativas y los servidores remotos. En cambio, el franquiciado administra el router físico, los ordenadores locales y los terminales de cobro del mostrador. Si los empleados descargan archivos sospechosos o descuidan las contraseñas, la exposición del negocio es inmediata. Mantener una sólida defensa depende tanto de los cortafuegos centrales como de la disciplina diaria de cada responsable de tienda.
Amenazas informáticas directas contra el punto de venta
Las amenazas informáticas directas contra el punto de venta buscan bloquear el cobro en caja y desviar fondos bancarios. Un incidente operativo paraliza la facturación física de inmediato, provocando cancelaciones de clientes y pérdidas directas de ingresos.
En el comercio minorista, los incidentes no son teóricos. Afectan a la rutina comercial desde la apertura mediante cajas registradoras bloqueadas, pantallas congeladas o incapacidad de emitir tickets. Esta inactividad forzada rompe el ritmo de atención al cliente y reduce la caja del día en pocos minutos.
Secuestro de programas de facturación y troyanos en datáfonos
El secuestro de datos mediante programas maliciosos bloquea el software de cobro del mostrador hasta inutilizarlo por completo. A su vez, los troyanos bancarios pueden infiltrarse en el sistema para manipular el funcionamiento de los datáfonos y desviar transferencias sin levantar sospechas. Por esta razón, el terminal de caja debe reservarse únicamente para la facturación comercial. Conviene evitar cualquier otro uso, como la navegación web libre o la consulta de correos personales.
Suplantación de identidad en el pago de cánones
El fraude por suplantación de identidad utiliza correos falsificados que imitan a la central para modificar cuentas bancarias. Esta táctica se dirige al pago de los cánones y royalties en franquicias y a la compra regular de suministros. Antes de emitir cualquier transferencia con datos modificados, el franquiciado debe verificar el cambio de cuenta bancaria por teléfono con el responsable financiero de la marca.
Medidas de ciberseguridad en franquicias para proteger la tienda
La ciberseguridad en franquicias a nivel de tienda se asienta sobre la higiene del router y los terminales de cobro. Cambiar contraseñas de fábrica, aislar conexiones inalámbricas y programar parches automáticos detiene la inmensa mayoría de intrusiones en comercios minoristas.
El primer paso consiste en sustituir las credenciales predeterminadas del router del operador. Mantener los accesos de fábrica permite a cualquier atacante tomar el control del tráfico del local en pocos minutos. Asimismo, es necesario programar la instalación automática de parches del sistema fuera del horario comercial. Esta rutina técnica reduce las vulnerabilidades sin interrumpir la atención a los clientes.
Segmentación de redes inalámbricas para clientes y terminales
La segmentación de redes divide la conexión inalámbrica del router en canales virtuales independientes mediante VLAN para aislar el tráfico. Esta partición técnica impide que los dispositivos de cortesía para clientes puedan interceptar las comunicaciones del datáfono o acceder a los ordenadores de cobro. Si un teléfono ajeno e infectado entra a la red pública, su actividad queda totalmente aislada fuera del entorno comercial.
Verificación en dos pasos y copias de seguridad aisladas
La autenticación en dos factores (2FA) exige un código temporal generado en el teléfono móvil para acceder al correo y al ERP del negocio. Este filtro frena el robo de credenciales de los empleados. Paralelamente, resulta indispensable programar copias de seguridad inmutables en la nube desconectadas de la red local. Este respaldo evita que un programa de secuestro dañe los registros de inventario y facturación de forma simultánea.
| Medida de protección | Configuración técnica recomendada | Frecuencia o plazo | Objetivo operativo |
|---|---|---|---|
| Segmentación por VLAN | Aislamiento entre terminales TPV y wifi de cortesía | Permanente tras la apertura | Impedir la interceptación del tráfico de cobro |
| Autenticación 2FA | Generación de código temporal en app móvil para ERP y correo | Obligatorio en cada inicio de sesión | Neutralizar el robo de credenciales de empleados |
| Actualizaciones de parches | Descarga automatizada en sistemas operativos y terminales | Semanal, fuera del horario comercial | Cerrar vulnerabilidades conocidas de software |
| Copias de respaldo inmutables | Almacenamiento desconectado de la red local en la nube | Diario tras el cierre de caja | Proteger la base de datos frente a ransomware |
| Notificación de brecha (RGPD) | Comunicación formal ante la AEPD e INCIBE | Máximo 72 horas desde la detección | Cumplir la legalidad y evitar sanciones económicas |
Errores cotidianos que comprometen la seguridad en el local
Los incidentes de seguridad en las tiendas casi siempre comienzan por descuidos operativos repetidos a diario en el mostrador. La falta de pautas para los empleados abre fisuras que ningún cortafuegos externo puede solucionar por sí solo.
Entre los fallos más habituales en los puntos de venta destacan:
- Mantenimiento de contraseñas de fábrica: conservar los accesos de serie en el router comercial permite ataques automáticos sin resistencia técnica.
- Conexión de teléfonos personales: vincular móviles de la plantilla a la red de cobro propaga programas maliciosos al software de venta.
- Uso indebido del TPV: emplear el terminal de cobro para consultar redes sociales o correos externos multiplica el riesgo de infección informática.
- Actualizaciones postergadas: posponer los parches periódicos del sistema operativo deja vulnerabilidades conocidas sin subsanar durante semanas.
Cada una de estas acciones debilita la protección del establecimiento. Un simple teléfono infectado conectado a la red interna puede rastrear los datos de los terminales de pago, dañando la facturación y la reputación comercial.
Protocolo de actuación legal y técnica ante una brecha de seguridad en la franquicia
Ante una intrusión confirmada en la tienda, el primer paso consiste en desconectar el cable de red y el wifi sin apagar los ordenadores. Esta medida contiene la amenaza, evita la propagación del malware y salvaguarda las evidencias necesarias para el análisis técnico.
Una vez contenidos los terminales, se debe avisar de inmediato a soporte informático profesional y revisar el acuerdo de nivel de servicio. Este documento delimita qué coberturas asume la central de la marca y cuáles corresponden al franquiciado. El artículo 33 del RGPD exige notificar formalmente la brecha de seguridad a la Agencia Española de Protección de Datos en un plazo máximo de 72 horas. Esta comunicación debe extenderse también al INCIBE siempre que existan datos de carácter personal comprometidos.
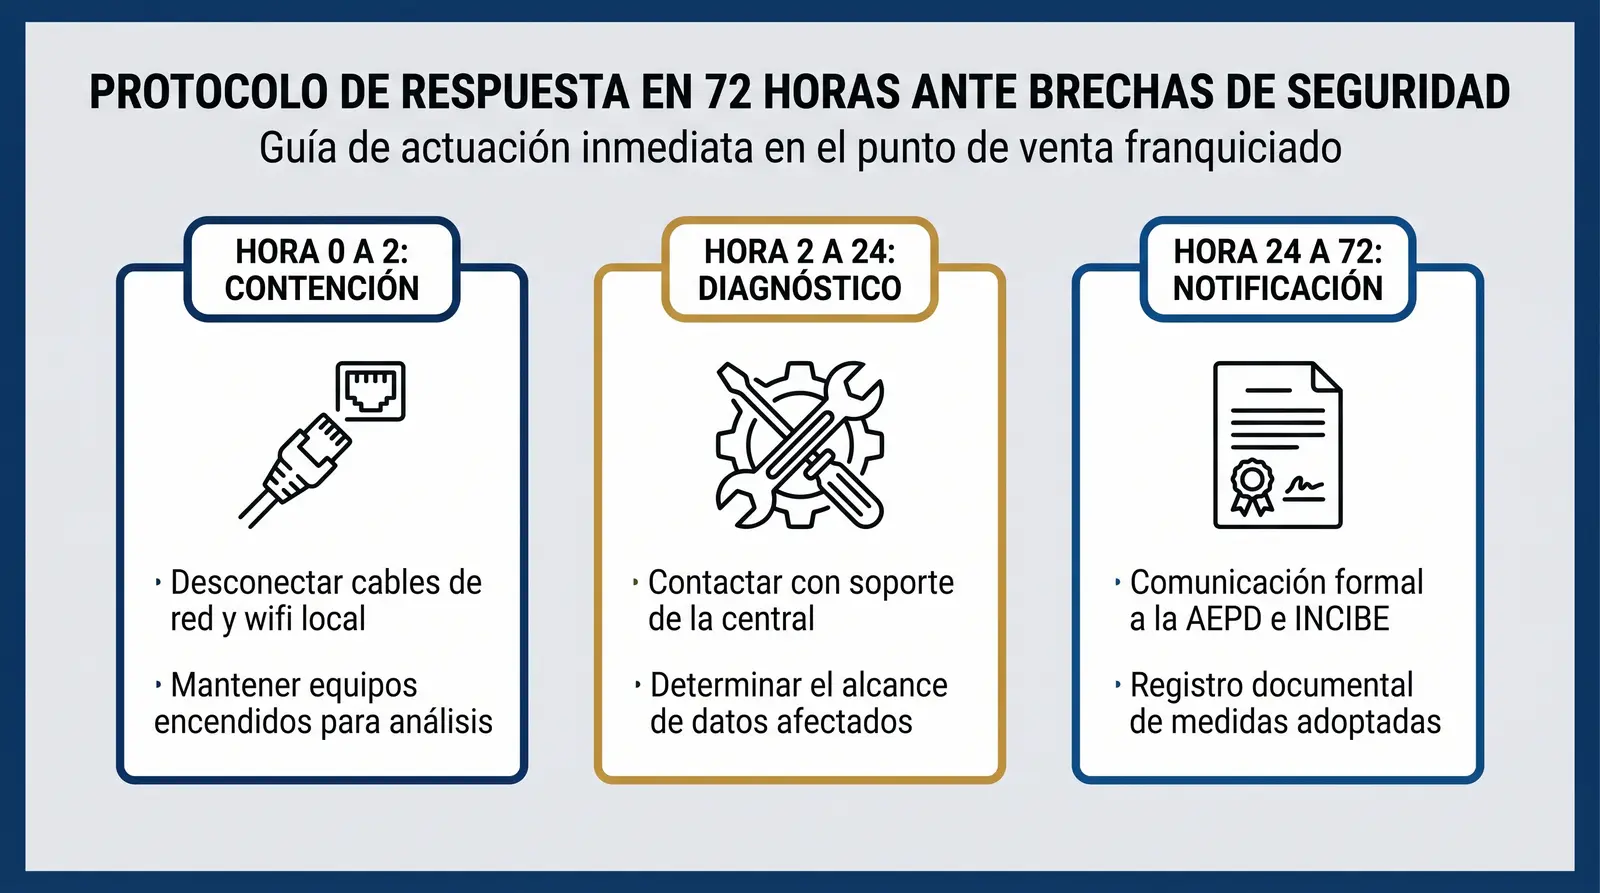
Ignorar este plazo legal acarrea importantes sanciones económicas para el responsable del establecimiento. El franquiciado gestiona de forma directa los datos de sus clientes y empleados. Por ello, documentar la hora del incidente, el alcance y las medidas de contención resulta indispensable para responder ante las autoridades.
La defensa digital de un comercio físico no exige presupuestos desorbitados, sino disciplina organizativa en el control de accesos y revisiones rutinarias. Establecer estas medidas de protección convierte a cualquier punto de venta en un eslabón resistente frente a incidentes digitales.
Al analizar oportunidades de negocio entre las distintas franquicias en España, resulta aconsejable evaluar los protocolos informáticos y de soporte de cada central antes de firmar el contrato.
Explora oportunidades reales en el directorio de RedFranquicias
Si estás comparando opciones para abrir tu propio negocio, consulta nuestras selecciones actualizadas por presupuesto y modelo operativo:
- Franquicias rentables en España: modelos de negocio consolidados con métricas operativas verificadas.
- Franquicias baratas y de baja inversión: opciones accesibles desde menos de 10.000 € hasta 30.000 €.
- Franquicias de autoempleo y franquicias sin local para emprender con costes fijos reducidos.
- Franquicias para pueblos y poblaciones pequeñas y el catálogo completo por sectores de actividad.


